目录
一句话简介
为什么选择RuwoScan?
特性
快速开始
使用
一句话简介
基于Agentic 框架的自动化AI漏洞扫描工具
为什么选择RuwoScan?
核心理念:让 AI 主导渗透测试,而不是辅助扫描
传统工具是人定规则、工具执行、AI 可选总结
RuwoScan 反过来:AI 自己决定打哪里、怎么打、何时停;自己发请求、验漏洞、拿证据;
AI 是*执行者,不是解说员*
特性
- 多智能体协同 指挥官(拟定方向) 侦察兵(信息收集) 攻击者(漏洞测试,验��) 报告员(生成报告)
- 完整工具链 为 AI 配备了完整的工具生态:文件操作、HTTP 请求、目录扫描等
- 阶段化渗透 AI渗透阶段化,过程标准(探测 -> 渗透 -> 生成报告)
- 动态完成评估 基于攻击面覆盖与漏洞发现情况,AI 自主决定是否推进至下一阶段
- Python支持 AI自主调用运行Python程序
- 结构化报告 自动生成包含漏洞类型、位置、修复建议的 Markdown 报告
- 自然语言 自然语言交互,无需记忆复杂命令
- Web端可视化 操作简单,过程可验证,全程透明
- 上手门槛低 无需安全背景,克隆即用
快速开始
安装
三步走(可直接复制)
- 点星 ⭐
- 克隆仓库
- 安装依赖
git clone https://github.com/Tangruwo/RuwoScan
cd RuwoScan-main
pip install -r requirements.txt
项目配置
流程自动提示配置,无需额外配置
python ruwoscan.py
>> 没有检测到apiKey,请输入: your-api-key
>> 没有检测到bashUrl,请输入: https://....
>> 没有检测到model,请输入: your-chat
>> 文件已储存到config.json,注意保密
使用
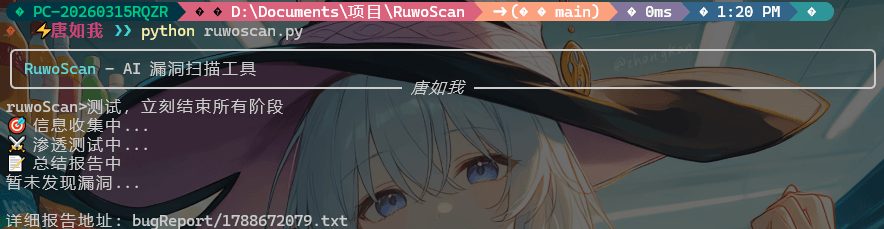
使用终端直接启动:
python ruwoscan.py
RuwoScan> 对http://localhost/pikachu/index.php进行黑盒测试
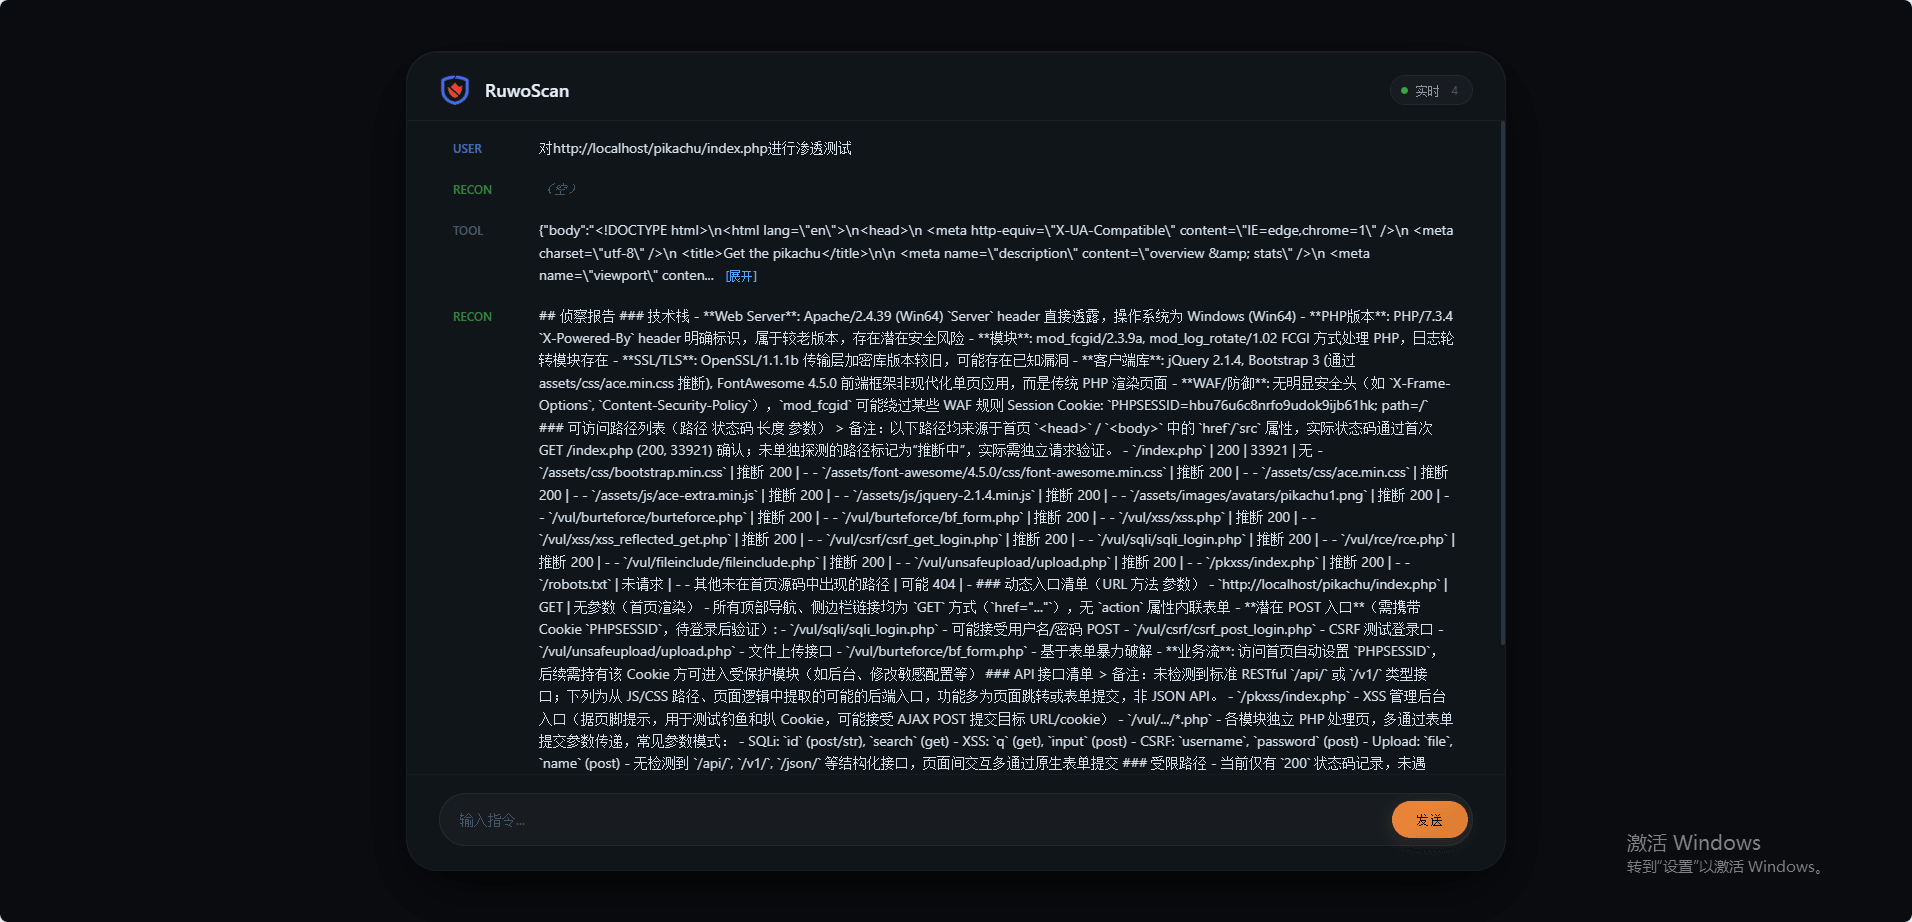
终端调用Web启���:
python ruwoscan.py -web
Comments