企业暴露面收集与持续监控 —— 自托管 ASM。
录入企业与根域后,从证书透明、测绘、被动 DNS、搜索与可选主动探测等多路汇总资产,做存活 / 指纹 / 路径发现与风险线索,并保留跨轮变更。数据落本机 PostgreSQL;测绘与 LLM 密钥全部自配,不内置第三方 key。
不是漏洞扫描器,也不内置 PoC。暴露面收齐、排好序、证据留在库里;后续交给 Yakit / Burp / 自己。
通知
- Atlasx到0.5版后将不再更新,存在过多bug,投入市场发现很多bug,后续将对0.5版进行修复后将不再维护,感谢各位提出有效建议的师傅。
- Atlasx 1.0版本已经在再重构中,增加很多新功能如:获取到子域名后对子域名的富化增加10源线索、llm高风险ai训练、通过输入1000份Web端的SRC漏洞报告等功能,后续将与企业合作开发更深度侧重于企业。
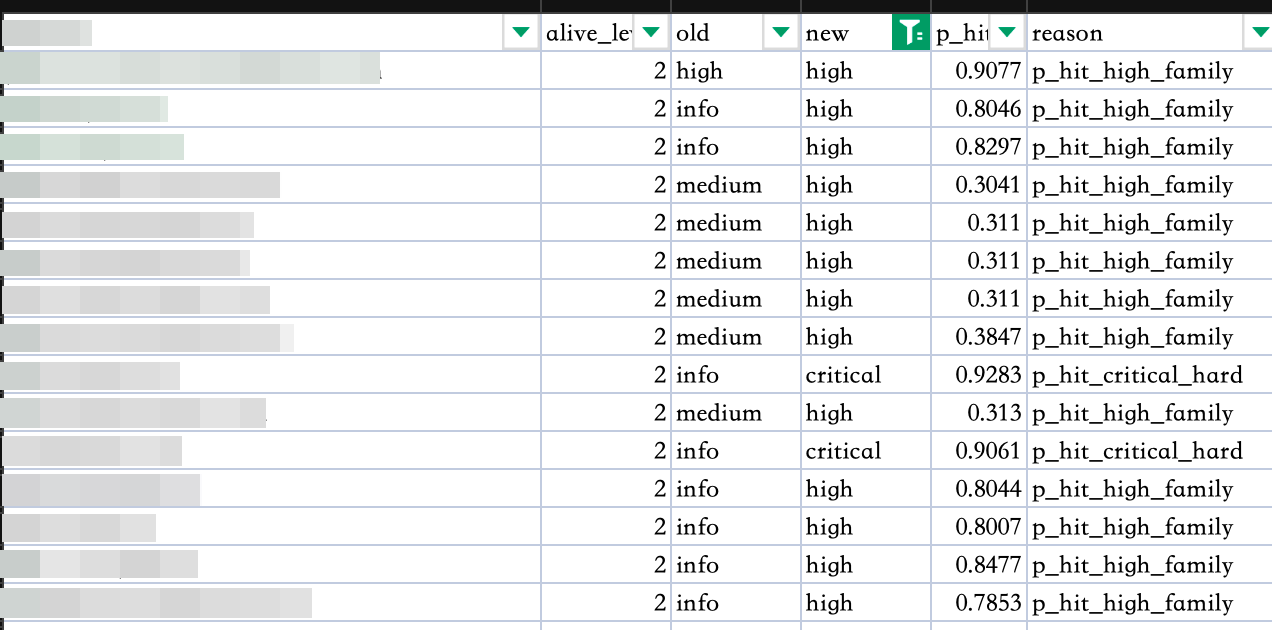
- 下图是是使用训练后的风险测试数据对之前收集的数据重新分析结果,经过测试新版本中高危风险存在漏洞率为76%,1.0版本将不再公开
能力
- 多源采集(30+):证书透明、被动 DNS、国内外测绘、搜索引擎、代码泄露、备案 / Whois 等;未配 key 的源自动跳过
- 零 key 首扫:crt.sh + subfinder 即可出资产树;FOFA / Quake / Shodan 等在设置页配置后即用
- 主动 / 被动分离:ksubdomain、OneForAll 爆破需显式勾选
- 泛解析去噪、多源置信度、存活 / 指纹 / 路径 / JS 线索
- 变更与关联:跨轮 diff;同 IP / 证书 / 指纹聚合
- 运营台:企业 / 项目 / 扫描 / 资产树 / RBAC;断点续扫
- 可选 LLM:未配置时规则底档仍可用
| 能力 | CE | Pro |
|---|---|---|
| 多源采集 · 去噪佐证 · 变更监控 | ✅ | ✅ |
| 资产树 / 关联 / 基础风险定级 | ✅ | ✅ |
| 深挖验证(Deep Dive) | ❌ | ✅ |
| 网关配方 / 栈识别抬档 | ❌ | ✅ |
| 深 LLM 证据归类 | ❌ | ✅ |
| 查询 API | ❌ | ✅ |
| docx 威胁报告 | ❌ | ✅ |
| 授权 | MIT 自部署 | 商业 License |
未激活 License 时按 CE 使用;设置 → 系统 粘贴 License 解锁 Pro。采集源不按许可阉割。
快速开始
- 系统:Linux amd64 或 arm64(含 Mac Apple Silicon + Docker Desktop)
- Docker Compose v2;建议 ≥ 2C / 2G(磁盘 ≥ 20G)
setup.sh按架构拉镜像:0.4.1(amd64)或0.4.1-arm64
git clone https://github.com/yingfff123/AtlasX.git && cd AtlasX && bash setup.sh
国内 git clone 不通时:
rm -rf AtlasX && mkdir AtlasX && cd AtlasX \
  && curl -fL --progress-bar https://codeload.github.com/yingfff123/AtlasX/tar.gz/refs/heads/main \
     | tar xz --strip-components=1 \
  && bash setup.sh
终端会打印访问地址与 RADAR_ACCESS_TOKEN。打开 http://<主机>:8000/。
| 用户名 | 初始密码 |
|---|---|
adminx |
Atlasx123!@# |
登录后立刻改密。脚本 / API 使用请求头 Authorization: Bearer <RADAR_ACCESS_TOKEN>(不再支持 URL ?token=)。
界面预览
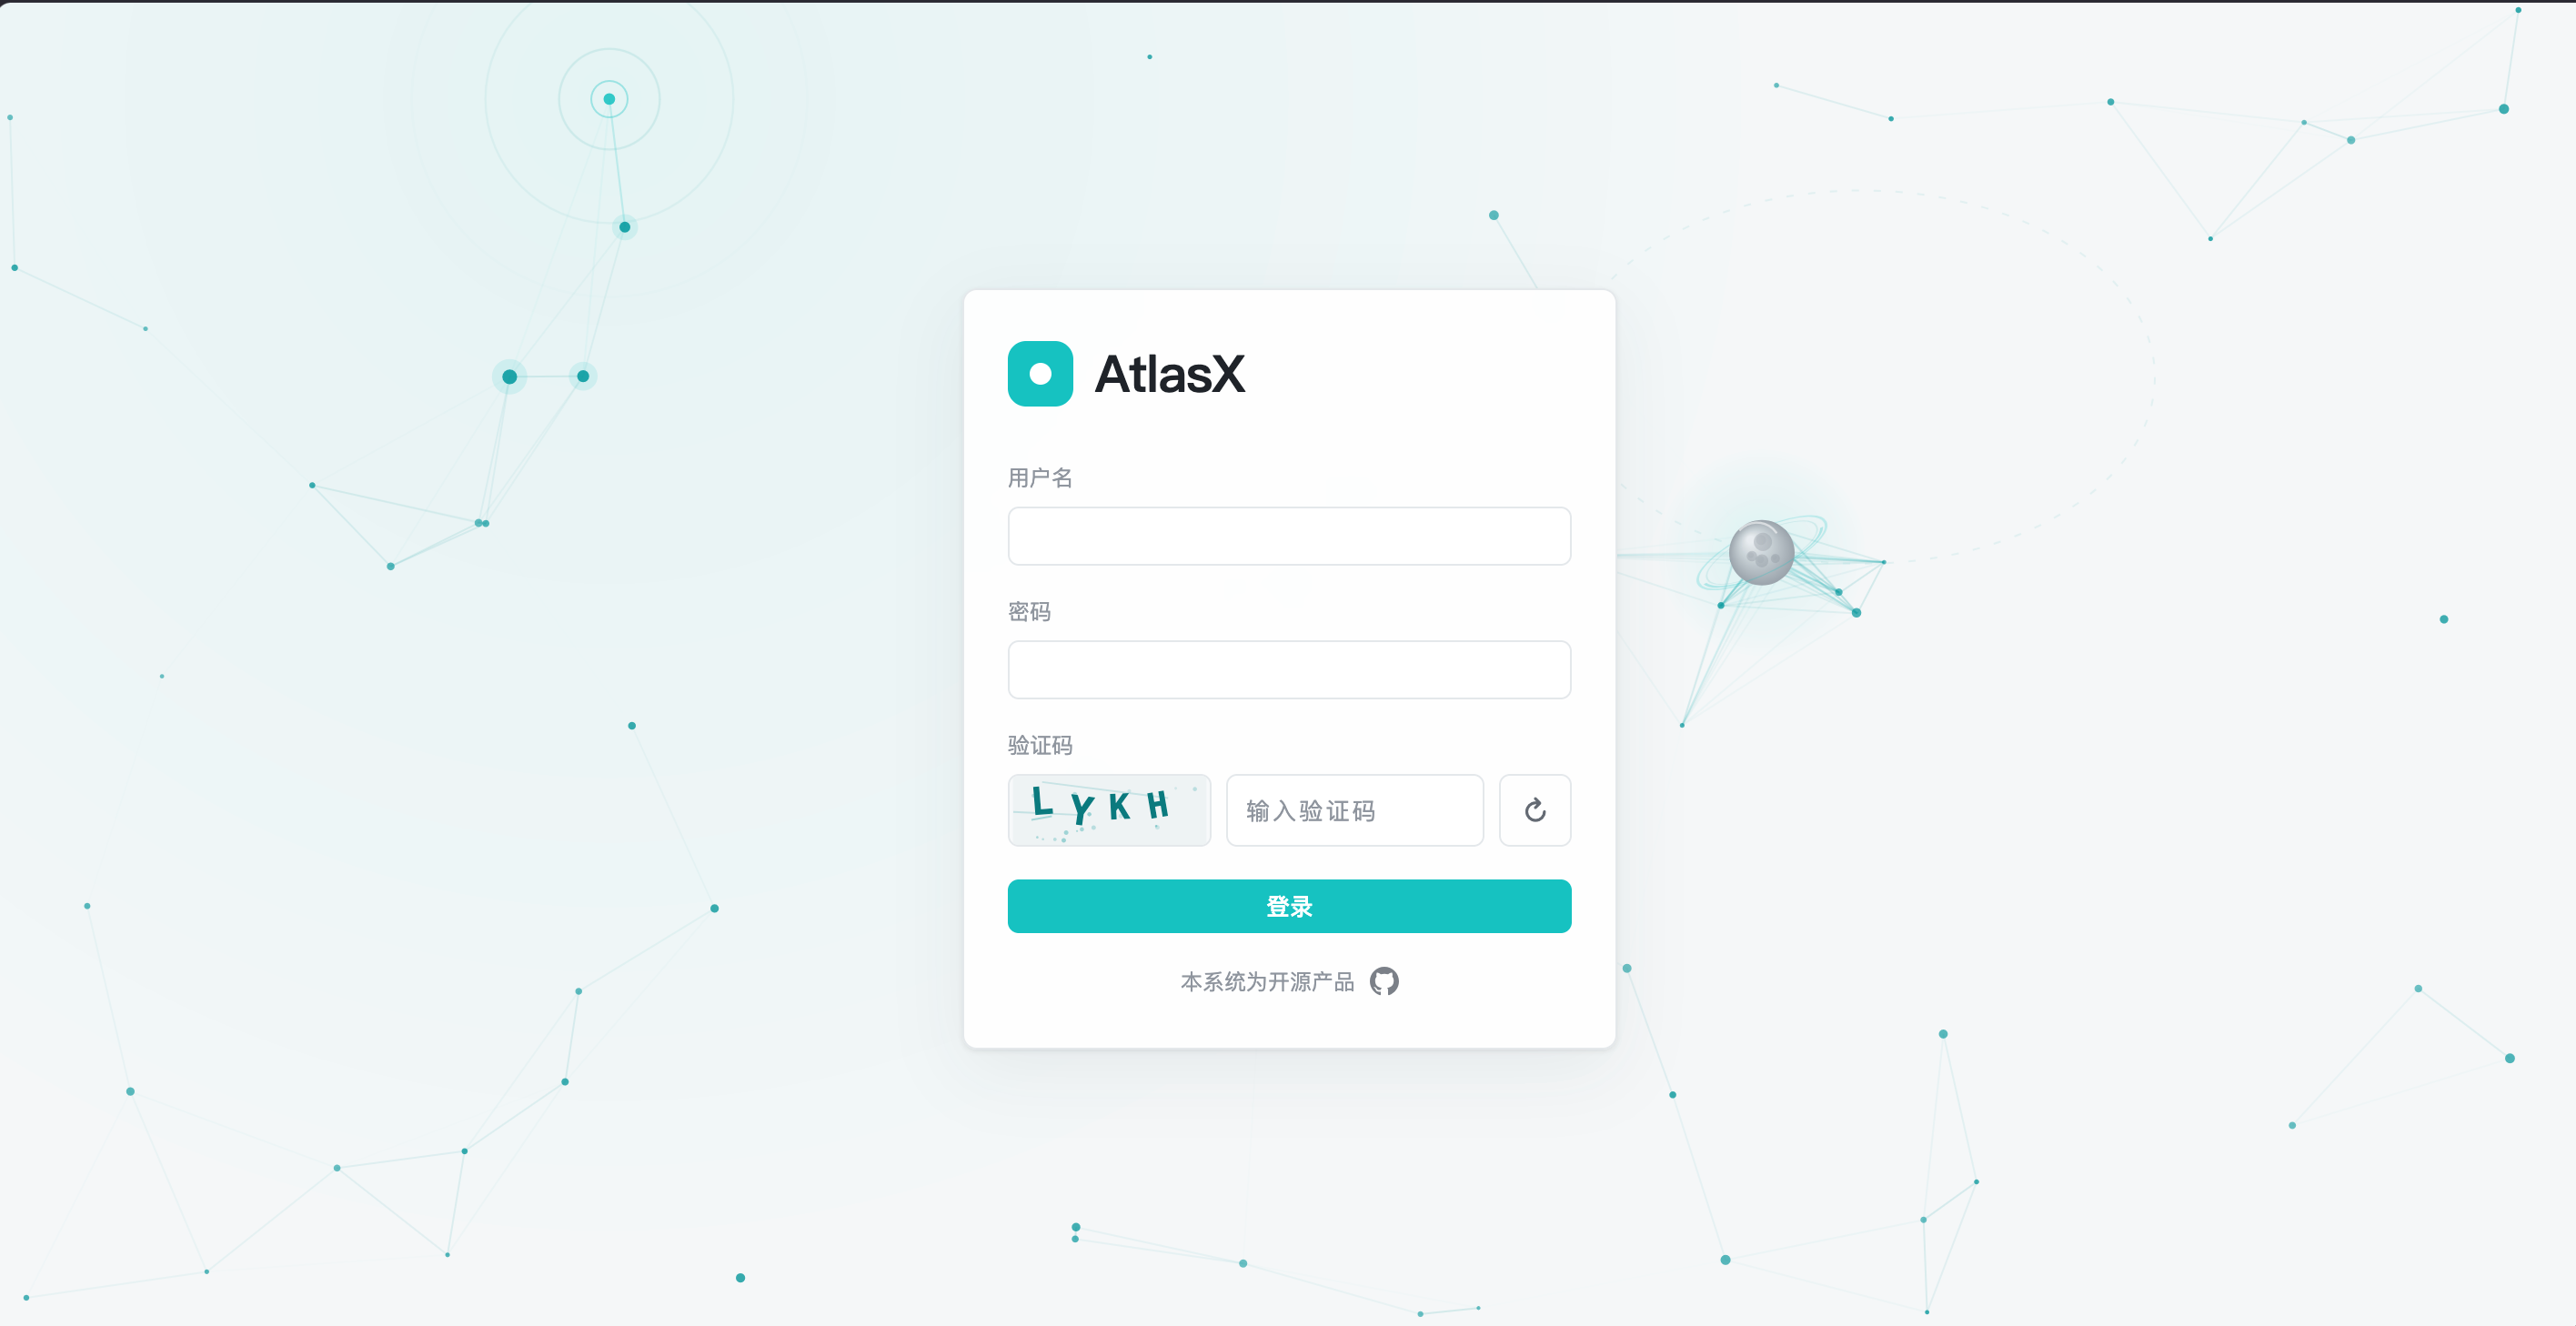
登录界面
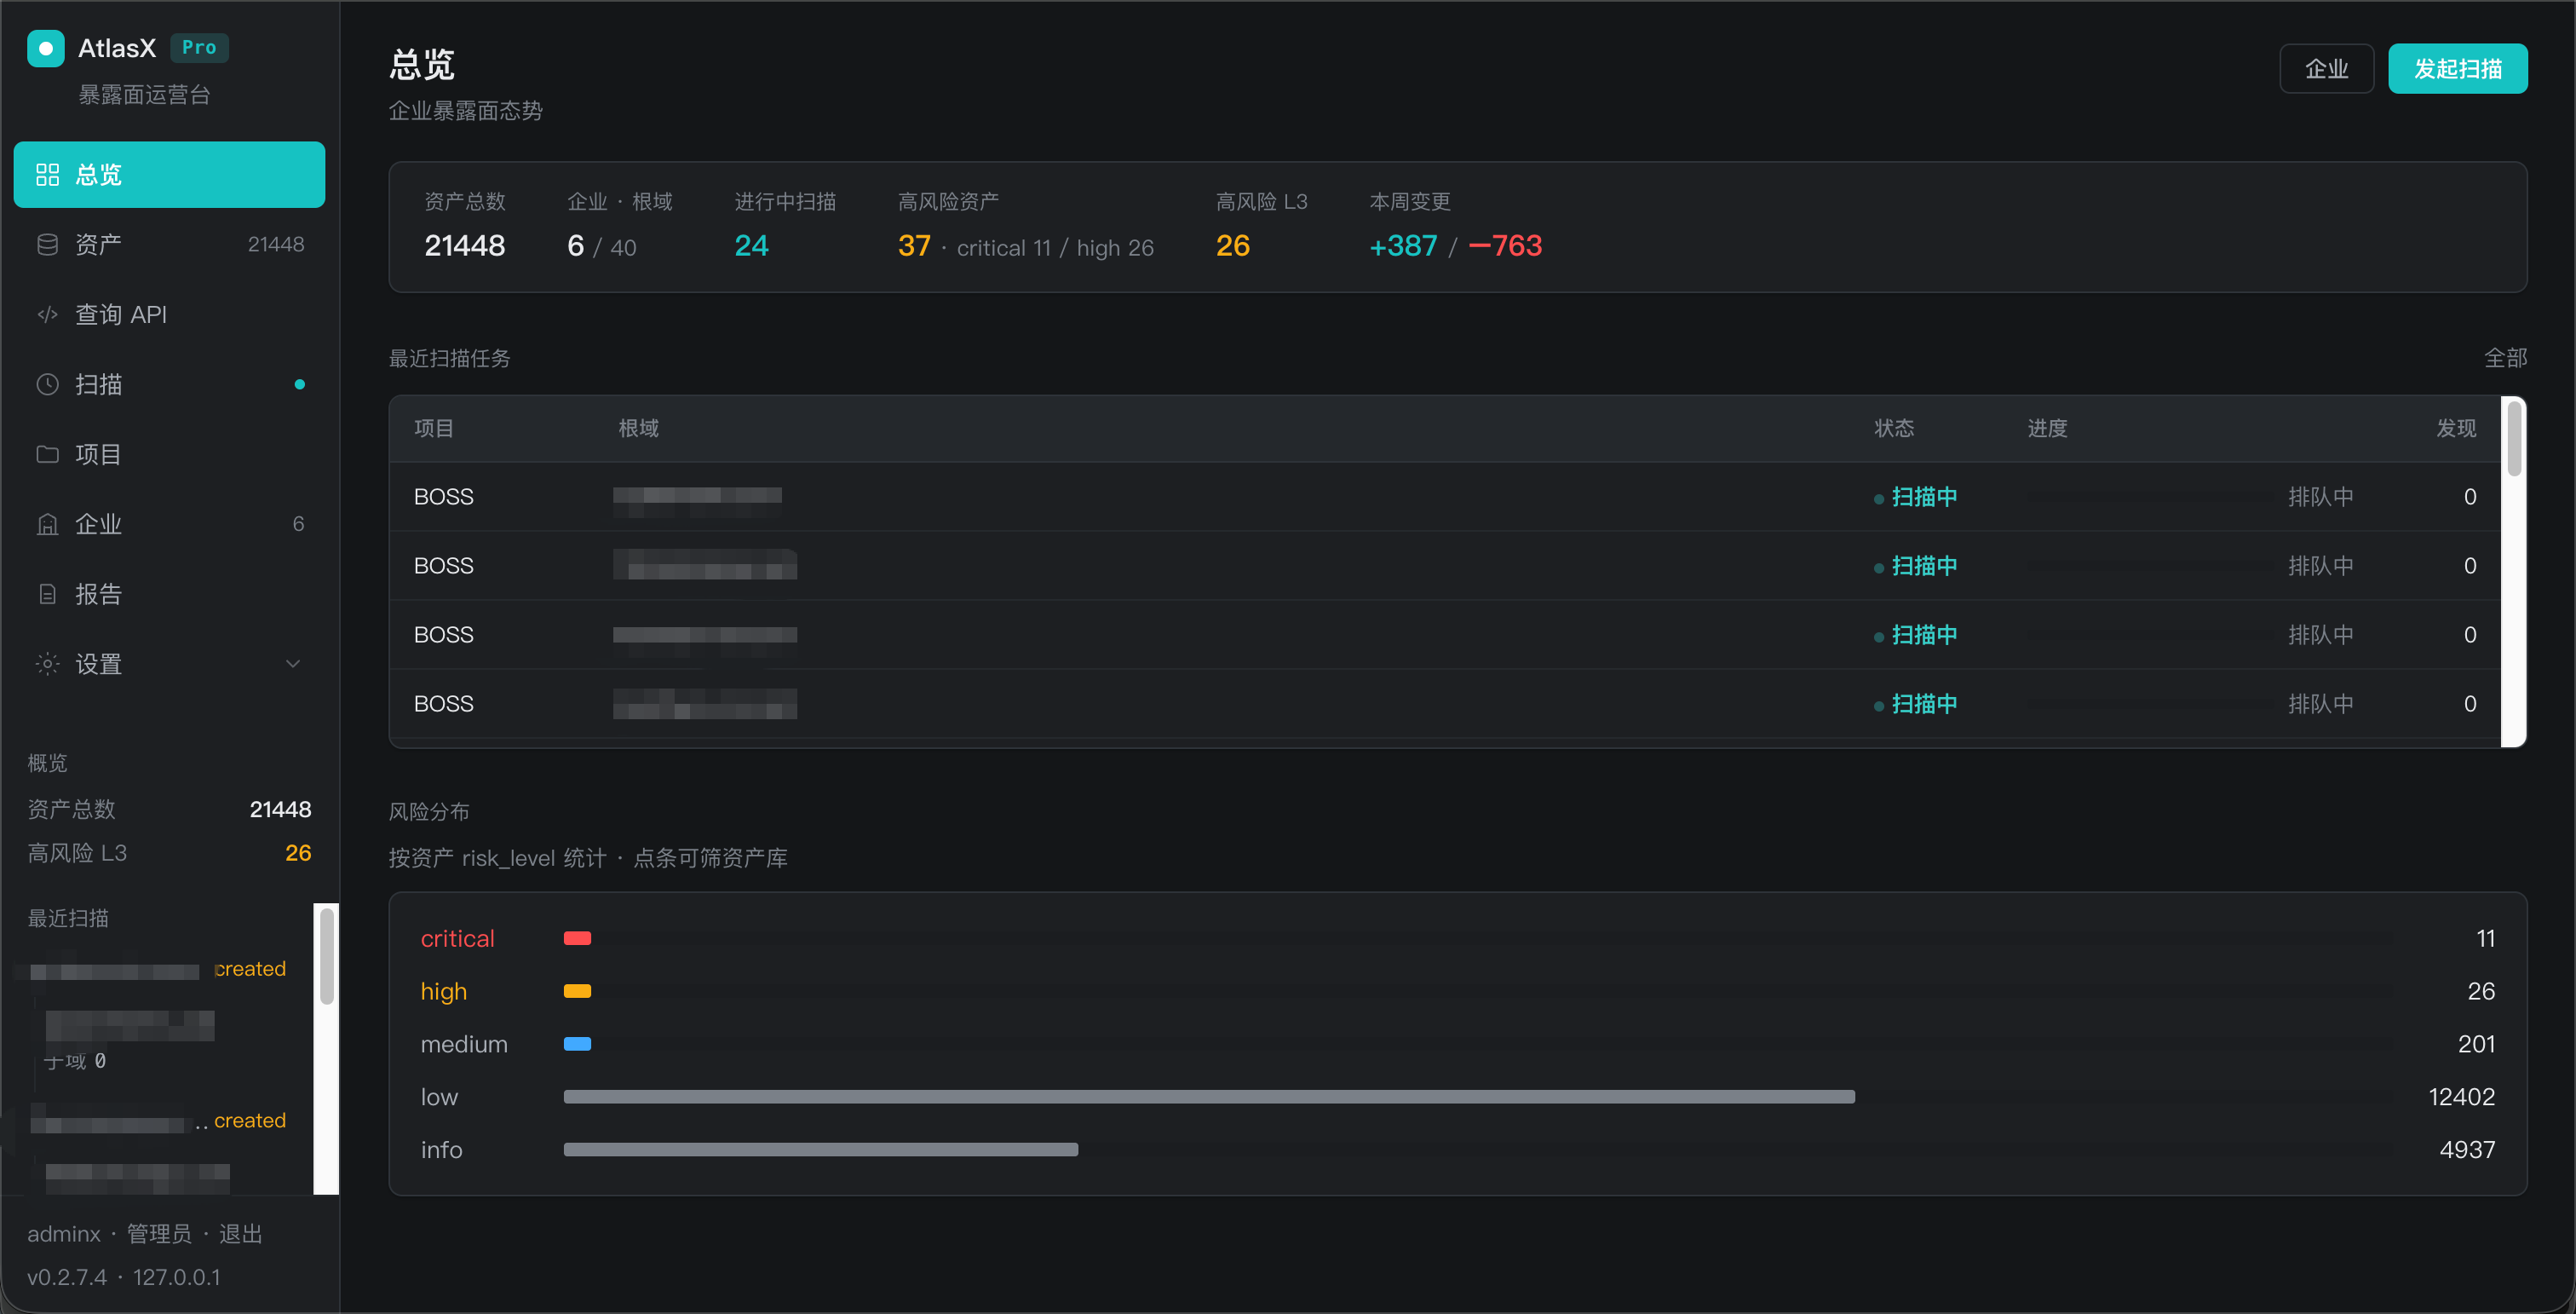
总览
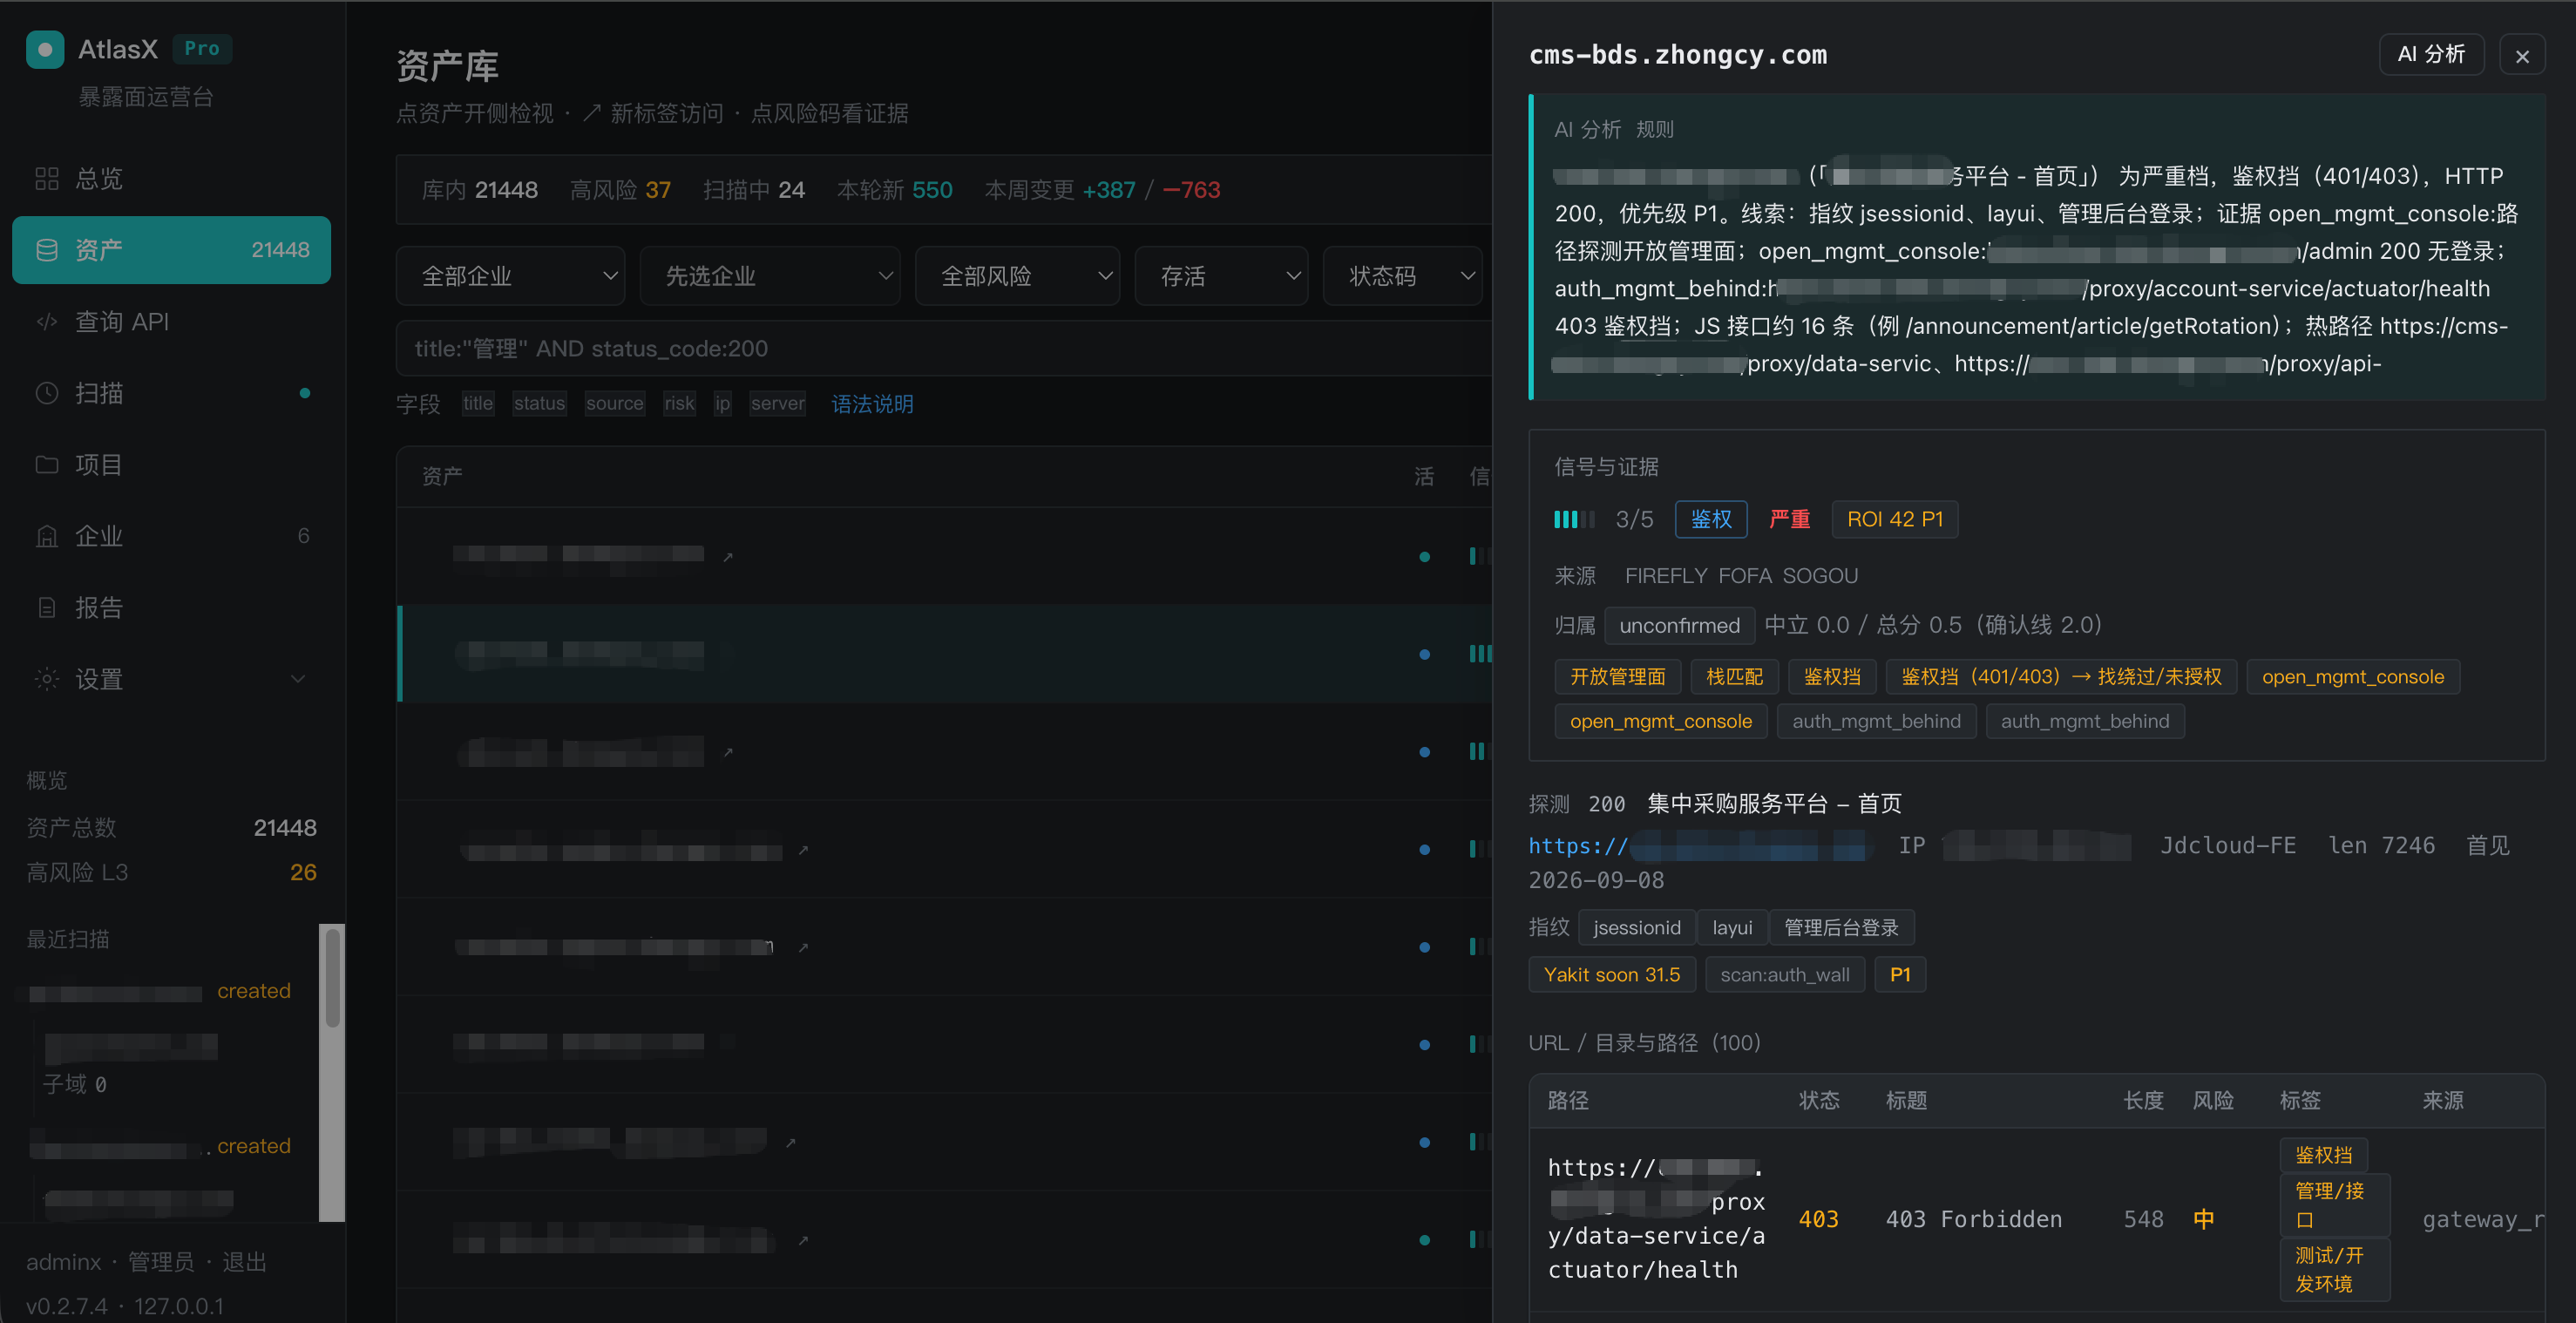
资产详情
使用
- 登录并修改默认密码
- 设置里按需填测绘 / 搜索 / LLM 凭据(也可先免 key 首扫)
- 创建企业、录入根域、发起扫描;主动爆破仅在需要时勾选
- 在资产台跟进存活、指纹、路径、关联与变更;需要时激活 Pro
- 升级:
bash update.sh(默认保留数据)
也可在 设置 → 系统 检查更新(AtlasX-updates)。
清空后重装:
docker compose down -v && docker compose pull && docker compose up -d
架构
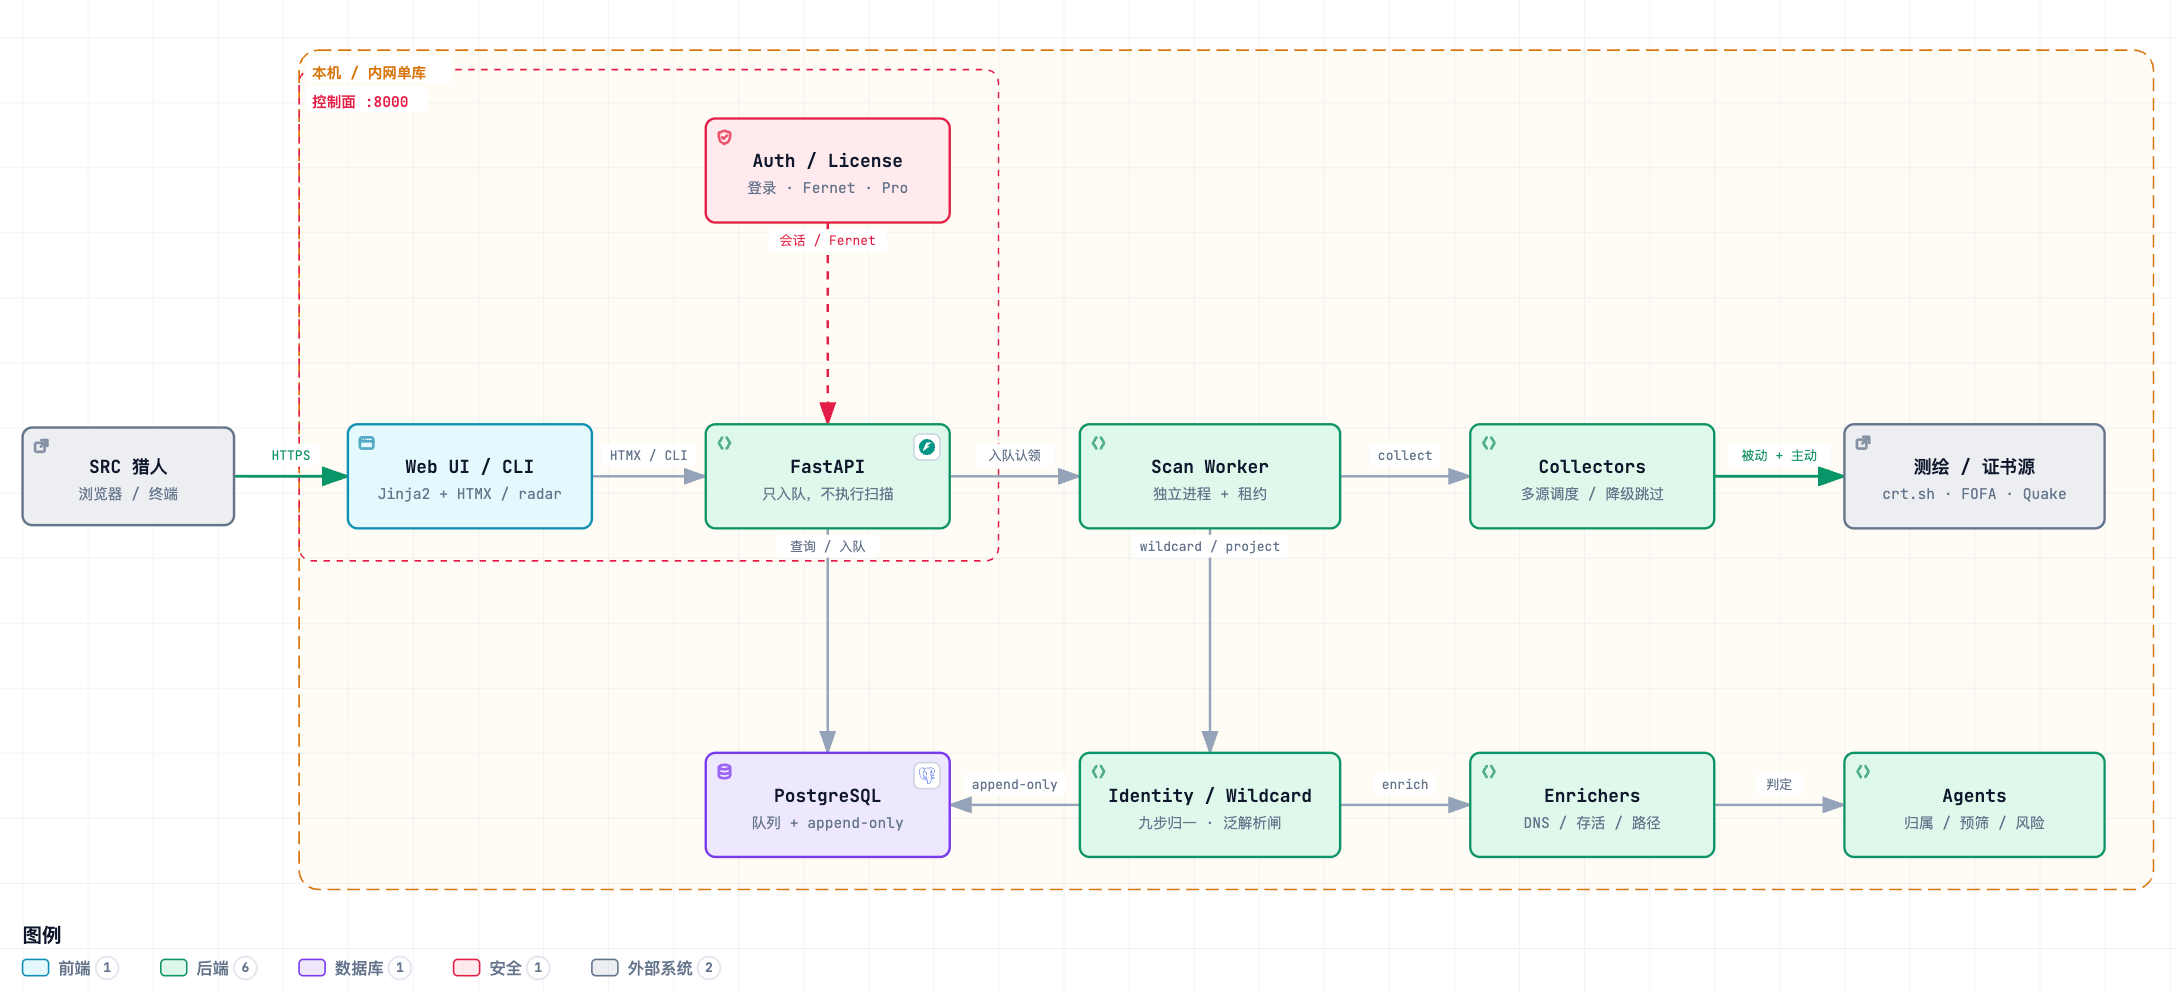
根域 → 多源采集 → 归一 / 去噪 / 泛解析 → append-only 存储
     → 投影成资产 → 存活 / 指纹 / 路径 / JS → 风险 · 关联 · 变更
     → Web(+ Pro:深挖 · 查询 API · 威胁报告)
| 组件 | 说明 |
|---|---|
| Web | FastAPI + Jinja2 + HTMX |
| Worker | 采集与富化(NET_RAW/NET_ADMIN 可选;无权限时 DNS 回退) |
| 数据库 | PostgreSQL |
安全
- Token / API Key 只放本机
.env或系统设置 - 不要把数据库端口映射到公网
- 8000 对公网开放时用强
RADAR_ACCESS_TOKEN,并立刻改默认管理员密码 - 主动爆破仅对已授权资产开启
链接
| 资源 | 地址 |
|---|---|
| 本仓库 | https://github.com/yingfff123/AtlasX |
| 镜像 | amd64:atlasx-docker:0.4.1;arm64:atlasx-docker:0.4.1-arm64(国内默认 ghcr.1ms.run;:latest 为 amd64) |
| 更新通道 | https://github.com/yingfff123/AtlasX-updates(zip 热更包 upgrade-0.4.1) |
鸣谢
| 项目 | 作者 / 组织 | 用途 |
|---|---|---|
| OneForAll | @shmilylty | 子域聚合与爆破 |
| ksubdomain | @boy-hack | DNS 主动枚举 |
| subfinder | @projectdiscovery | 被动子域 |
| Sublist3r | @aboul3la | 搜索引擎子域 |
| massdns | @blechschmidt | DNS 解析(OneForAll) |
| MUKI | @yingfff123 | ���纹与路径规则 |
| veo | @neouks | Web 指纹 |
| FastAPI / HTMX / SQLAlchemy / httpx | — | Web 与数据底座 |
以及 crt.sh、HackerTarget、OTX 与各测绘平台开放 API。
免责声明
仅供已获合法授权的安全评估、资产管理与防御研究使用。
- 使用者须确认目标在授权范围内;不得对未授权系统开展采集或扫描。
- 应遵守适用法律法规;超范围使用后果自负。
- 输出为技术参考,「现象」不等于已验证漏洞,须人工复核。
- 软件按「现状」提供;作者不对使用或无法使用所致损失承担责任。
- 请勿信任来源不明的第三方修改包。
使用即视为同意;不同意请停止使用并卸载。
Comments